

编辑 : 注意,自本页撰写以来已经编写了不同的解决方案,但此处的信息仍然有效:
我选择使用 Yubikey 身份验证的 KeepassXC + Keepass2Android
我 的 规格
- 选择一个免费和安全的密码管理器(甚至更好的认证ANSSI)
- 允许在我的所有设备上立即共享密码更改,包括智能手机,避免文件复制
- 不要使用专有(非开源)解决方案,可以在世界某个地方托管我的数据。
- 不要有30个特殊字符的超级强开口密码,每天要键入5次
- 通过单个 Yubikey 在所有设备上打开数据库的安全
- 如果 Yubikey 丢失或损坏,请使用备份解决方案
- 浏览器中的用户不是要输入的登录名或密码,甚至更好,基于TOTP(基于时间的一次性使用密码)的双重身份验证是根据相同的原则计算和完成的。
- 新的登录/密码很容易添加到数据库中,并在数据库中检测到和更正更新。
我 规格 的 附录
- 有三个基础: 我的,我的妻子,一个共同的。
- 我的妻子也有一个尤比基,和她可以打开基地。
- 当然,前两点并没有使浏览器中登录的自动检索复杂化。
如何以Keypass格式在数据库中保存密码
Keepass的整体安全性是基于这样一个事实,即在没有打开密码的情况下,目前无法读取数据库中包含的密码。
到目前为止,Keepass是唯一在法国获得ANSSI认证的密码管理器。 当然,ANSSI只验证了便携式版本(KeePass 版本 2.10 Portable) 但正是这种编码数据库的原则得到了回报。
因此,为了使其简单,Keypass软件利用mabasedemotsdepase格式的数据库文件。.kdbx
这个文件的优点是它是可移植的。 您可以保留它,通过云或文件服务器共享它,黑客『应该』无法读取此文件的恢复。 根据这个原则并承认这一点,我们可以继续这个页面。
我选择用于Windows台式机和笔记本电脑的KeePass: KeePassXC 的

KeePassXC是KeyPass最著名的版本之一,我尝试了其中几个版本,但是通过Challenger-Response获得安全的简单支持(我们在下面详细介绍)是很好的。 使用 Yubikey 和 Challenge-Response 意味着您不必输入 Arch-fort 密码,使用 KeePassXC 的物理密钥原则就足够了。
请注意,KeepassXC 在所有平台上都可用。
选择适用于Android的Keypass: Keepass2 安卓
与PC一样,有许多Android应用程序声称与KeyPass兼容。 假设您将所有凭据委托给应用程序,最好使用一个在街上有钉子的应用程序,并且整个极客社区监视器。 不要随机采取一个鲜为人知的应用,但百叶窗充满了它。
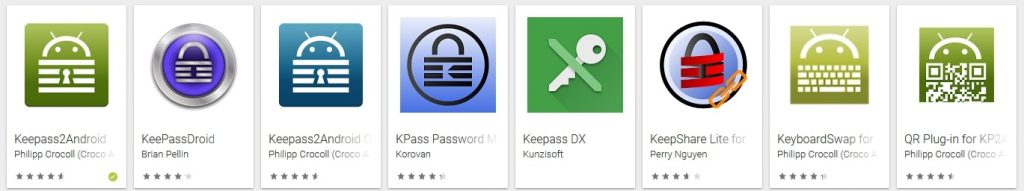
Keepass2Android 允许使用 yubikey 和 Challenge-Response 原则来打开数据库。 原理和挑战 - 答案与KeypassXC相同,所以它很棒,甚至是Yubikey密钥。
显然,在智能手机上,您必须选择可以连接到USB端口或NFC密钥的Yubikey(我的选择)。
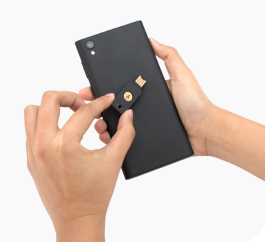
在后面显示密钥就足以解锁数据库。
我选择一个专门用于单个数据文件的云: K 驱动 器
我轻松地在OneDrive Pro上进行了第一次测试,然后在OneDrive Perso上进行了测试,效果很好。 但我的想法是避免向已经进入我的OneDrive Pro或Perso的潜在黑客提供Keypass数据库。 我想,你也可以使用一个微型云,专门用于Keypass数据库。 在一个古怪的名字,没有个人信息。
我有一个Ionos帐户,如果您有一个帐户,则提供基本的免费HiDrive解决方案,否则为每月1.80欧元。 我用HiDrive进行了测试,当我同时尝试在几台机器上进行更改时,我在同步和损坏文件方面遇到了问题,Android上的同步(即使是离线选项)在我看来并不在顶部,但我承认我没有寻找更多。 我也丢弃了HiDrive,因为它是链接到我的Ionos帐户的驱动器。
在审查了市场上所有可用的报价后,我停止了Infomaniak提出的产品。 Infomaniak是一家瑞士云提供商,自1994年以来一直在开发网络托管,流媒体,营销和在线活动解决方案。 该公司青睐当地的可再生能源,并在瑞士建立自己的数据中心和太阳能发电厂,而不搬迁。 他们提供免费的发现服务,提供15 GB的存储空间(kDrive)和一个终身免费的电子邮件地址。 所以我开了一个古怪的名字的帐户,并附加到该帐户的存储。 在安全设置之外与我没有任何联系。 请注意,该帐户具有双重身份验证的安全性,可在 Yubikey 或 OTP 之间进行选择。
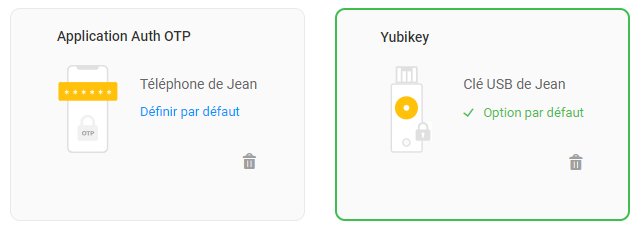
这些数据存储在瑞士,非常适合我。
在计算机上
您必须安装kDrive同步应用程序,该应用程序的工作方式与每个人都知道的其他Drive软件相同。 在磁盘上共享的文件夹与云中的文件夹同步。
这是上面图片中的绿色图标,在上面描述的HiDrive和OneDrive之间。
我总是选择将磁盘分区用于我的云同步,这是磁盘O: 在国内,它组织如下:
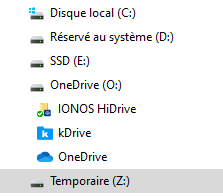
所以我将在kDrive中创建一个文件夹,将我的KeyPass数据库文件放在那里,所以它将在O:/kDrive中。
关于 SmartPhones
使用专用的kDrive应用程序。 我们将在计算机上找到包含 KeyPass 数据库的文件夹。
我选择物理安全密钥: YubiKey 的
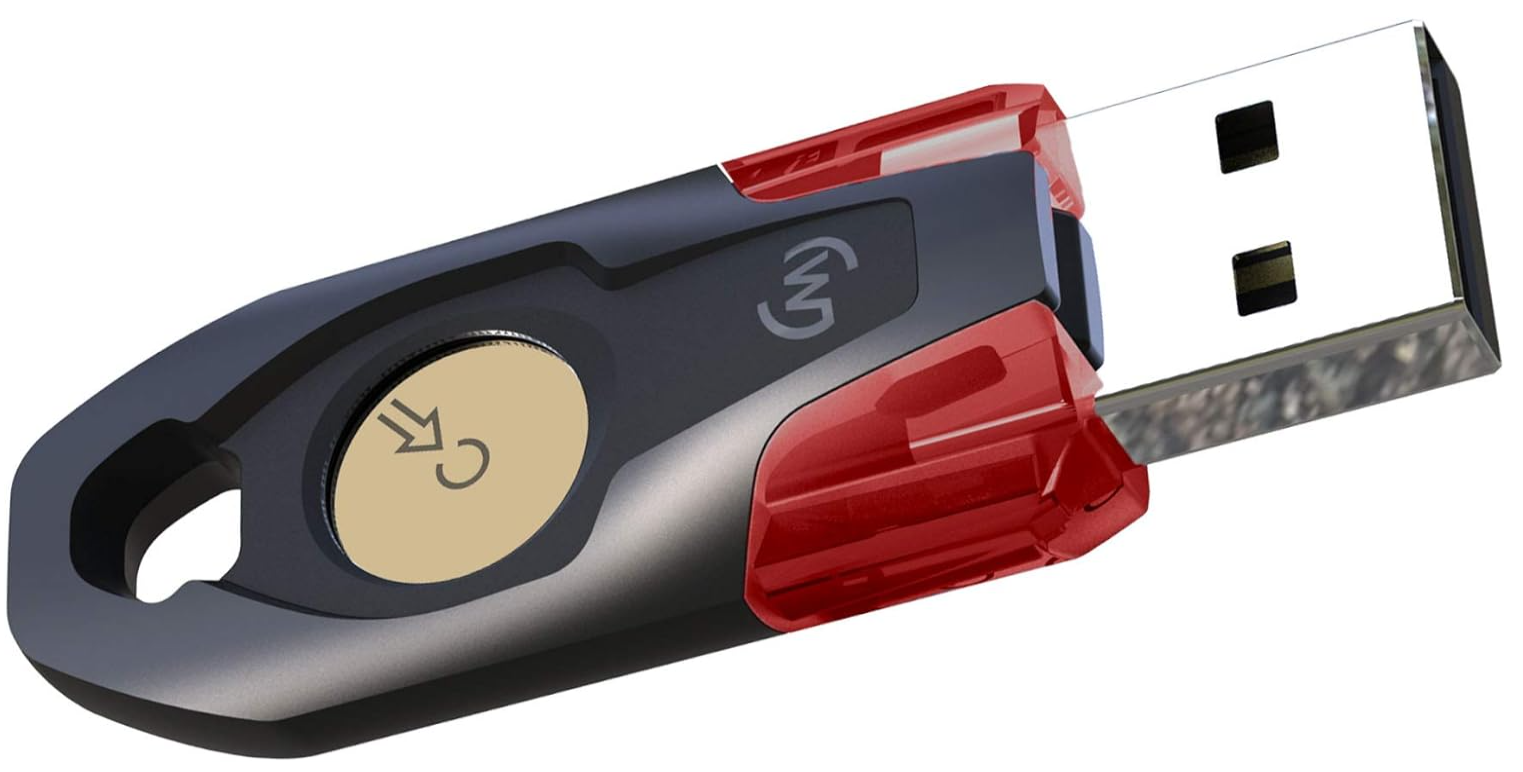
我把目光投向了在法国制造的法国公司NeoWave的Winkeo-A。 但是NFC的缺席让我回溯,因为我希望能够解锁智能手机上的密码数据库。
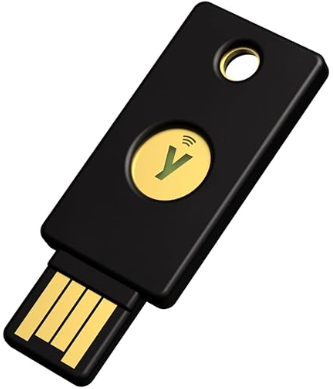
最后,像其他人一样,我选择了最受欢迎的密钥Yubikey。 每个人都可以根据自己的使用情况选择自己的版本。
我通过云连接所有设备
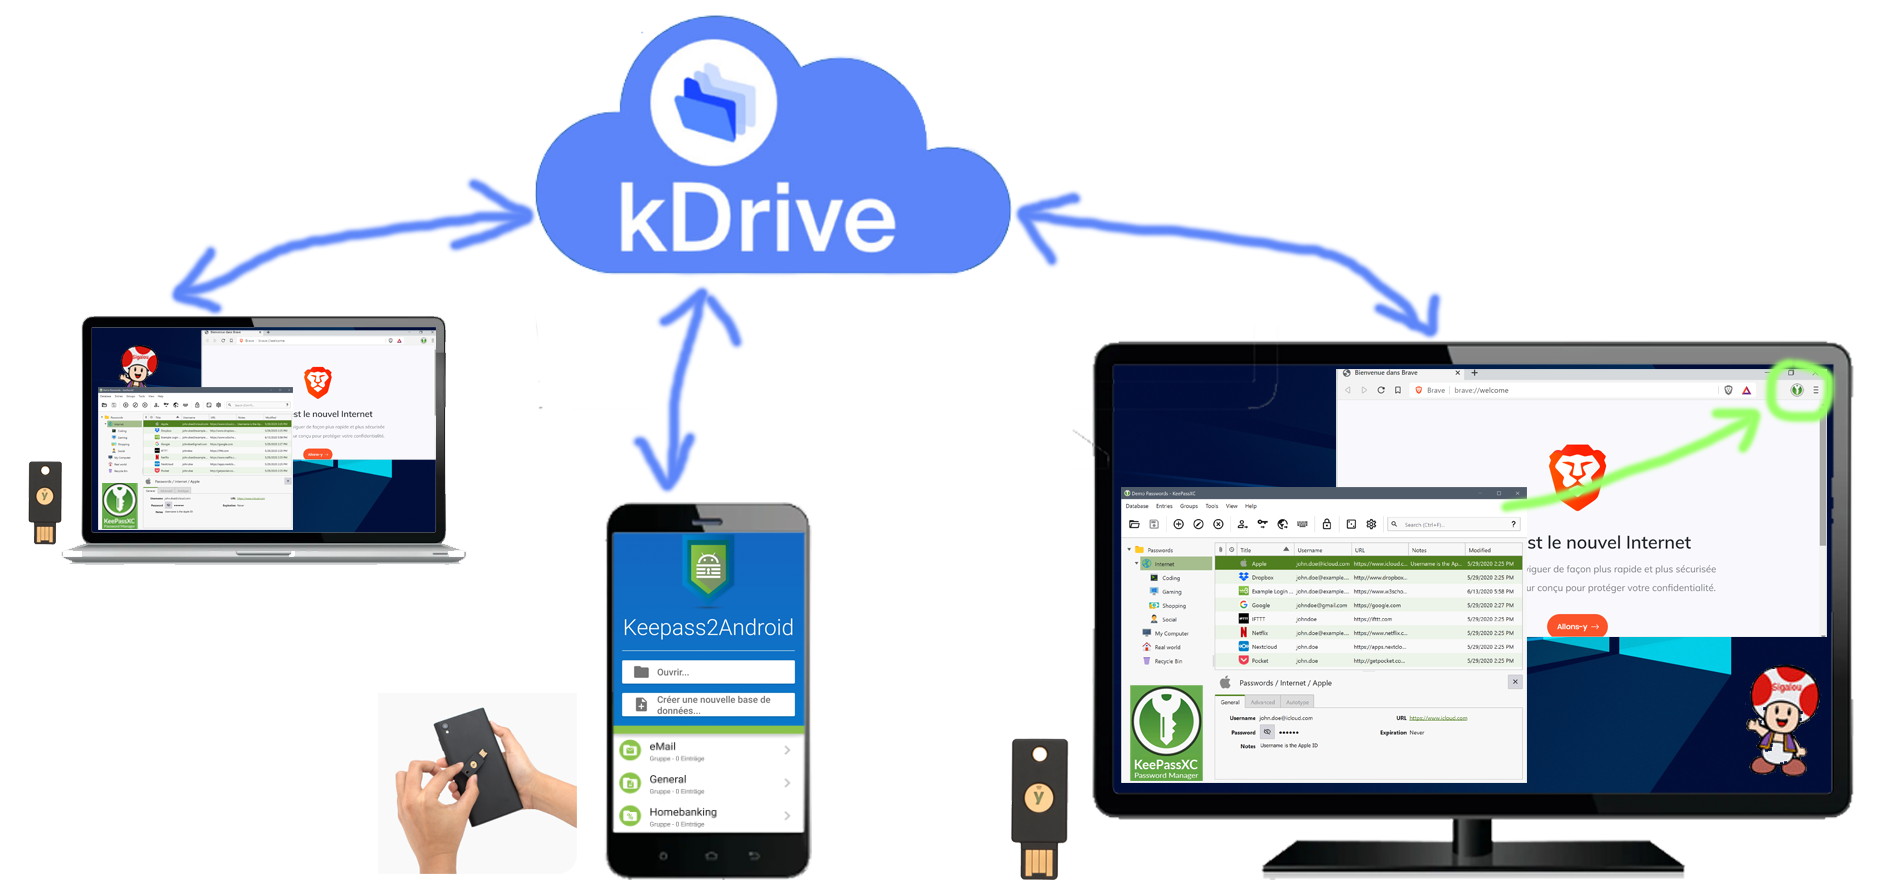
作为一个好的模式值得所有演讲,这里是一个概述。
每个数据库只能使用Yubikey(相同)来解锁。
我一步一步地实施这个解决方案
我在Infomaniak创建一个帐户并安装kDrive。
在Infomaniak,我接受 免费电子邮件地址和15GB的建议, 一旦所有内容都设置好,我将激活多因素身份验证,然后在我的PC上安装kDrive应用程序。
此应用程序为我提供了一个同步文件夹,它将是O:/kDrive,在这个文件夹中,我会添加一个文件夹,用于放置我的KeyPass数据库文件。
我创建了一个Keypass数据库,其中将包含我的所有凭据。
我从PC开始,下载应用程序 KeyPassXC 的.
注意在网站上的原始版本。 KeypassXC 的 !!
安装 KeyPassXC 并添加新的数据库。
如果有必要,不要担心,可能会有很多旧数据导入。
安装没有特别的问题。
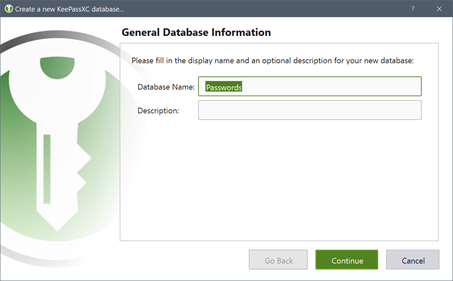
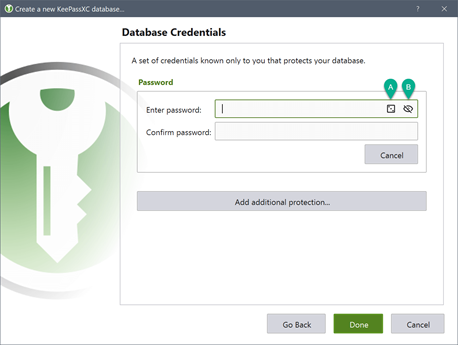
对于强密码,我不会花太多的脑袋,在几个步骤中,我会删除它,只保留与Yubikey的身份。
我将数据库保存在 O:/kDrive 驱动器上创建的特定文件夹中。
在这一点上,我可以关闭或打开数据库,它要求在安装时定义的强密码。
我用 Yubikey 来确保数据库的开放
KeyPassXC和Yubikey之间的对话是通过所谓的『挑战响应』进行的。
所以我将从定义挑战响应的关键开始。 YubiKey 个性化 工具.
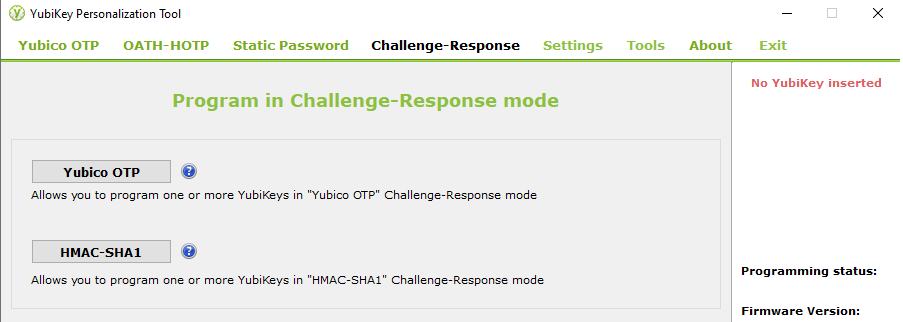
在Challenge-Response选项卡上,我点击HMAC-SHA1。
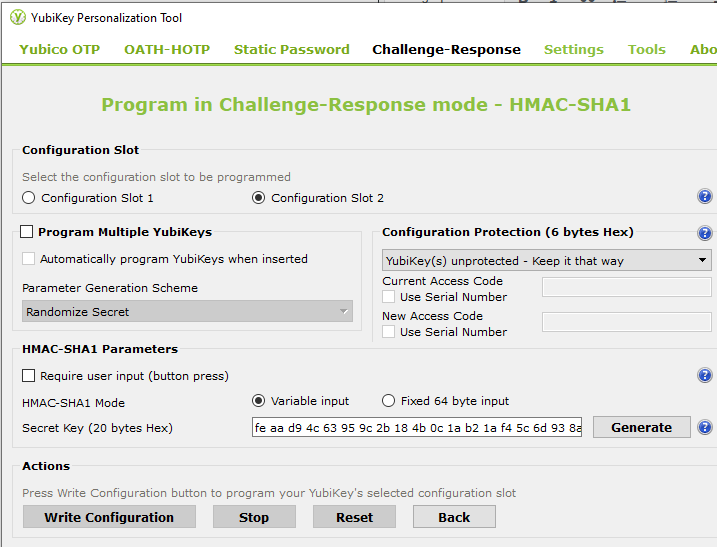
在这个屏幕上,我检查 slot2,在HMAC-SHA1中,我单击Generate以生成密钥。
我不想每次通话都按尤比基,我不会勾选'要求用户输入',但这是我的选择,每个人都可以自由决定。 最后,我点击 Write Configuration 来保存 Yubikey 中的秘密密钥。
重要: 注意某个地方的秘密密钥,的确,如果Yubikey失败或丢失,我将简单地将相同的密钥放在另一个Yubikey中,我不会失去您的访问权限。
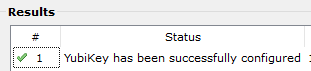
我回到KeyPassXC打开我的数据库,然后进入。 数据库安全。
然后 添加另一种保护。
然后 添加一个问题和答案。
密钥被检测到,只是验证和关闭。
第一次测试,我关闭数据库并重新打开它。 我必须输入密码并插入 Yubikey 密钥。
我会删除密码,只保留Yubikey的身份,我会去。 数据库安全 然后我点击 删除密码。
数据库现在只在插入 Yubikey 并且没有附加密码的情况下才能打开。 那是我的目标
我安全地互连KeypassXC和浏览器
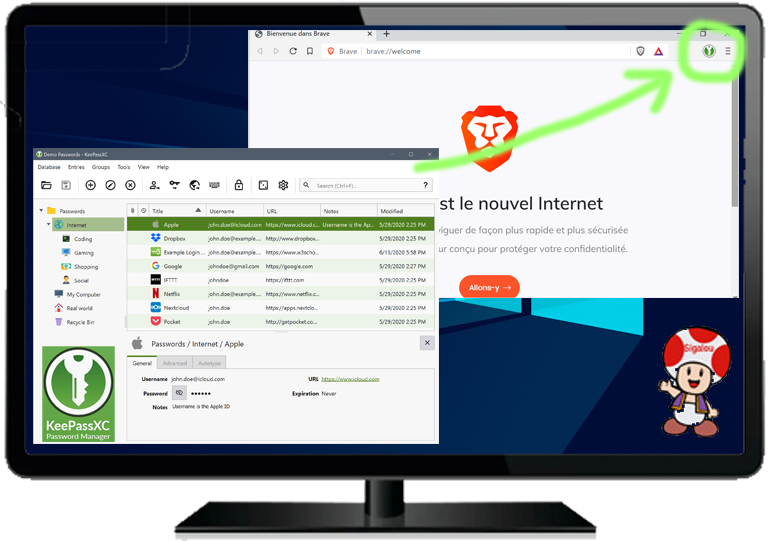
一切都计划好,我回到KeyPassXC网站,我去下载/ 浏览器扩展

我的浏览器是勇敢的,所以我将使用Chrome版本的扩展。
在 Brave 和 KeypassXC 之间建立了链接,可以给此链接一个名称。 这仍然活跃,并允许在数据库中。
为了检查这些链接,我去 数据库 库 / 数据库设置 / 浏览器集成选项卡
当然,出于安全原因,将来会删除任何变得无用的KeyPassXC/浏览器链接。
我在我的笔记本电脑上复制了所有这些安装。
与前一段类似,我再次在笔记本电脑上进行整个安装。
数据库是从同步良好的kDrive文件夹中检索的。
我毫不担心地打开笔记本电脑上相同的尤比基。
我在 SmartPhone 上安装 kDrive
Infomaniak提供的kDrive应用程序安装起来非常简单。
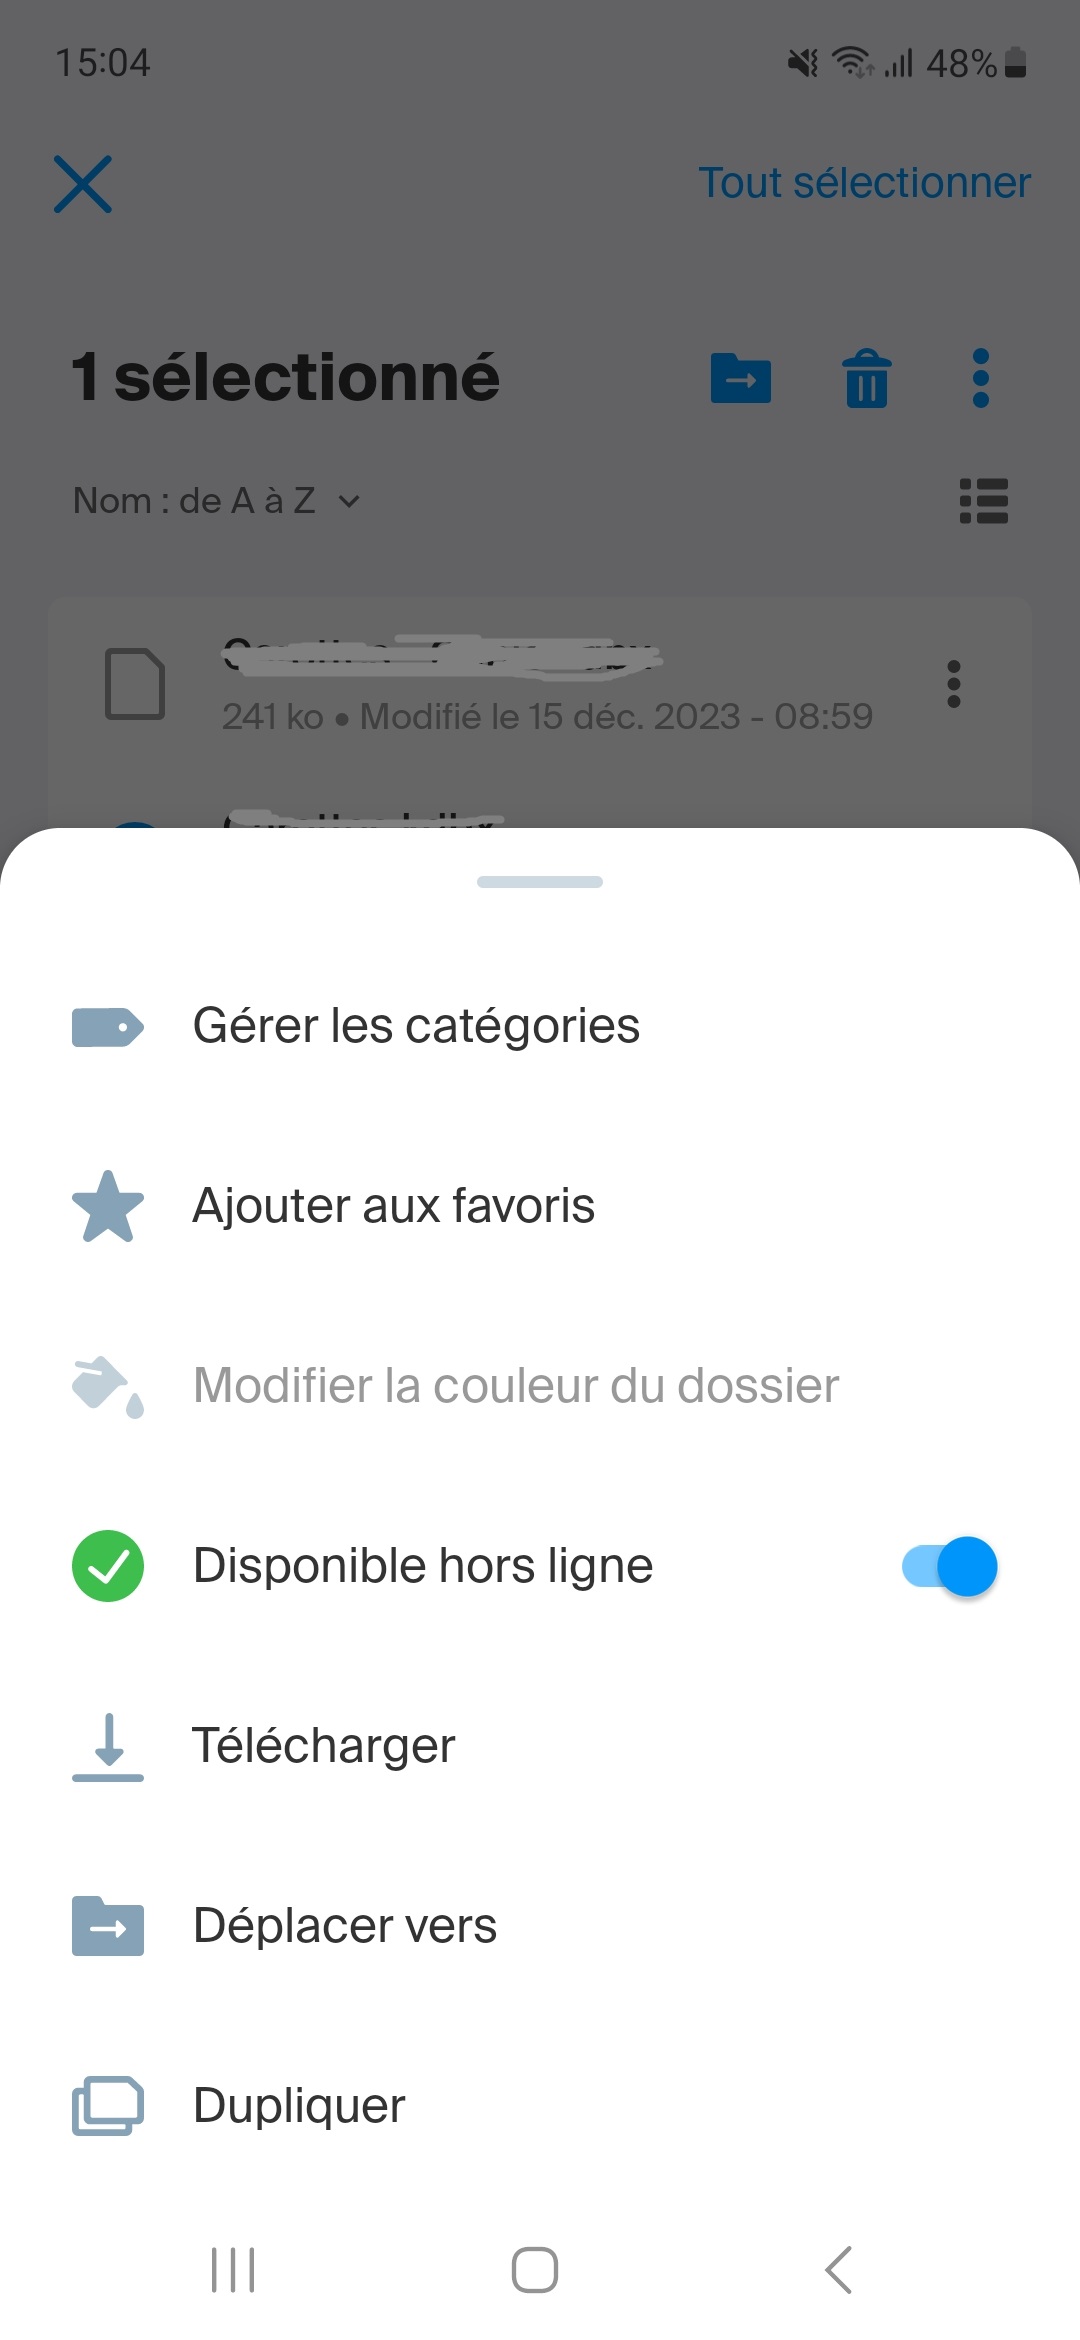
一旦我确定了我的电子邮件/worddepass和第二次身份验证,我就可以访问已经在我的手机上注册的KeyPass数据库文件。
我所做的唯一小操作是检查『离线可用』,以始终在我的手机上拥有最新版本。 我不知道这是否有必要,但毫无疑问这是一个加分。
我在 SmartPhone 上安装 Keypass2Android
安装完成后,我可以打开数据库。
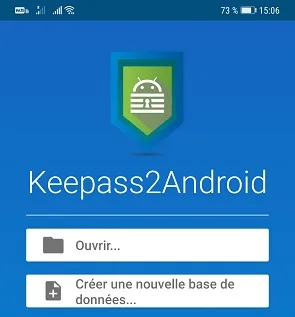
我将转到打开,选择左上角的『系统文件选择器』,因为kDrive不在向导中集成的服务中(这没问题)。
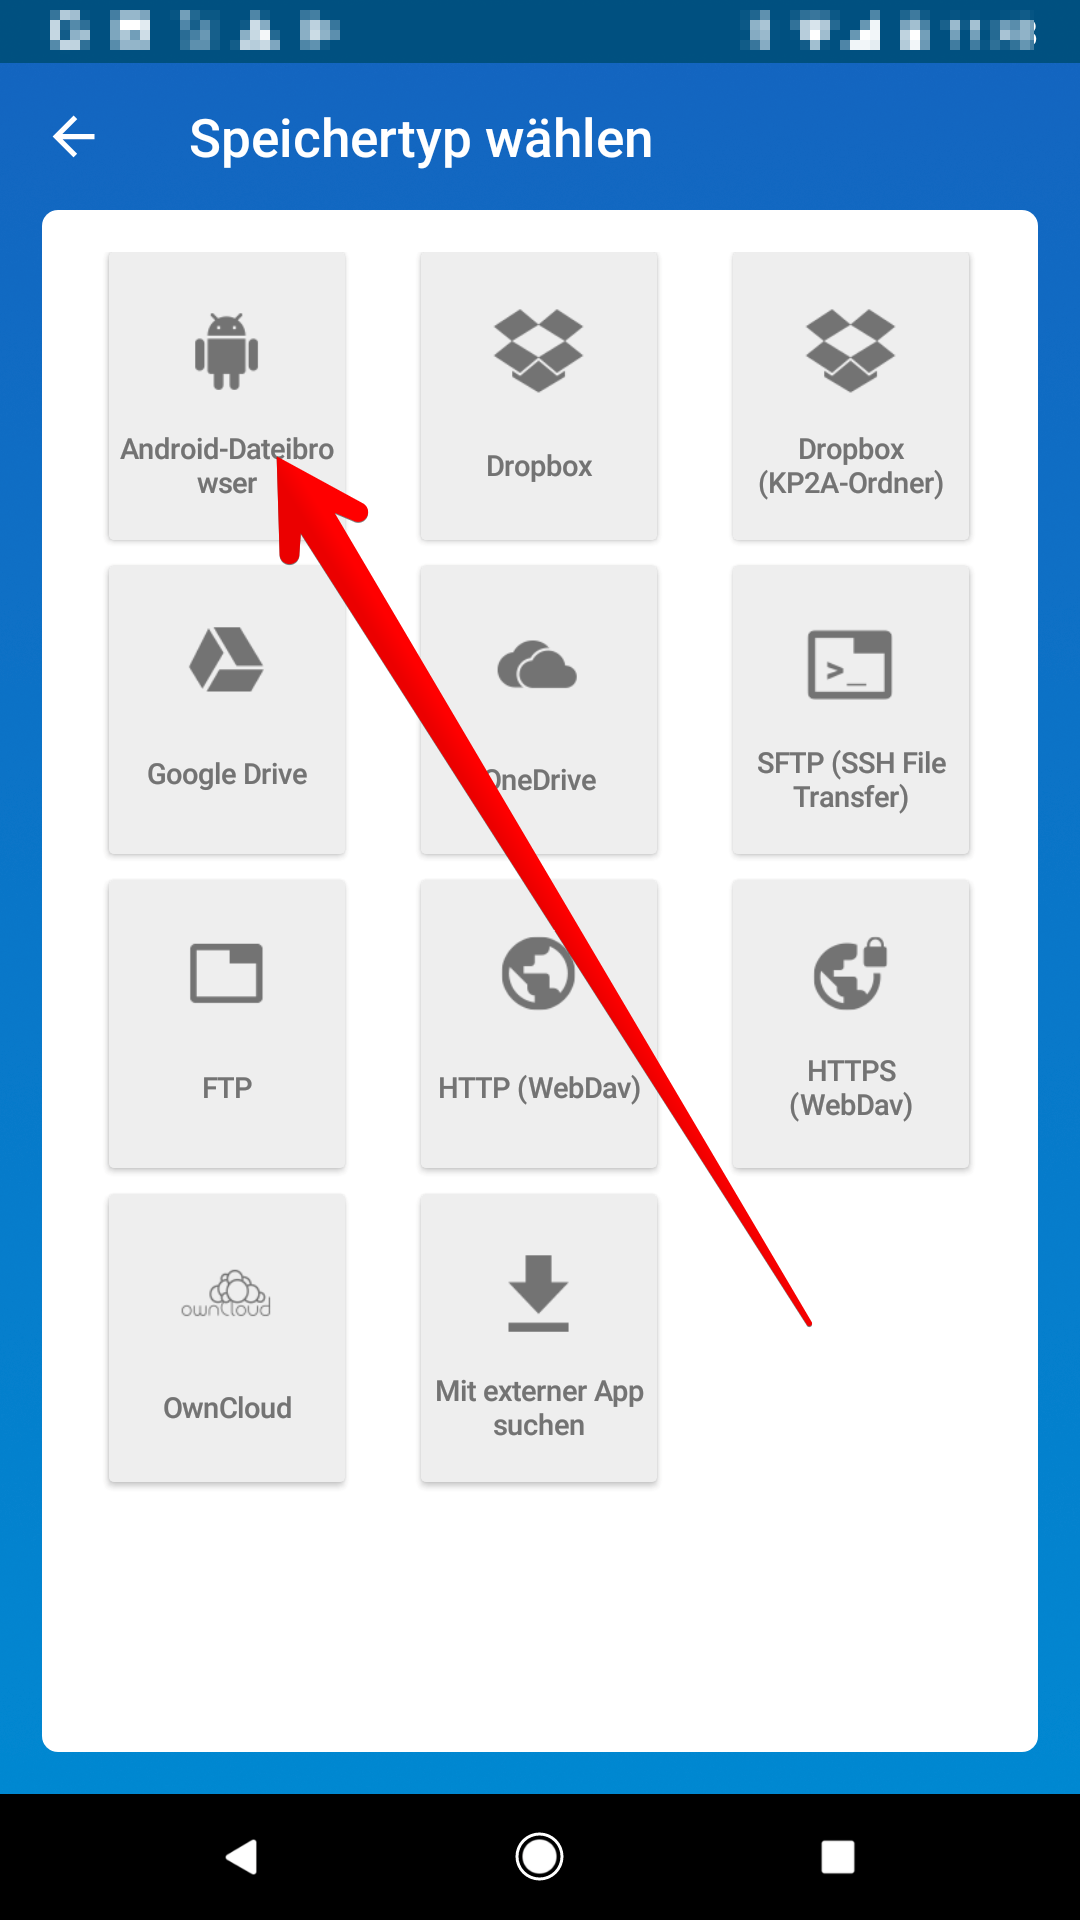
当选择窗口打开时,我单击左上角的 3 个栏,然后从列表中选择我的 kDrive。
然后我在我的kDrive中导航,我将选择我的基本xxx.kdbx。
要打开我的数据库,我必须选择我识别自己的方式,所以我采取: 》 KeepassXC 密码 + 答案 挑战》
当我点击" 解锁 解锁显示一个带有单词的超印小窗口。 请立即附着或滑动你的尤比基.
我把尤比基放在手机背面,NFC反应,基地打开。
注: : 现在,我必须通过钥匙两次,我不知道为什么,这不是很烦人,但我想知道为什么会发生。 如果有人知道,我是一个接受者。
Keepass2Android中有很多设置,每个人都可以自由选择他们的选项。
辩论、问题、澄清请求
我停用了这个博客上的评论,广告机器人饱和了一切。
我建议你问你的问题,或者简单地给我反馈,如果你遵循本教程:

- 论坛 的 Jeedom 的
- 论坛 的 HACF 的
 Chinese
 French
 English
 Spanish
 German