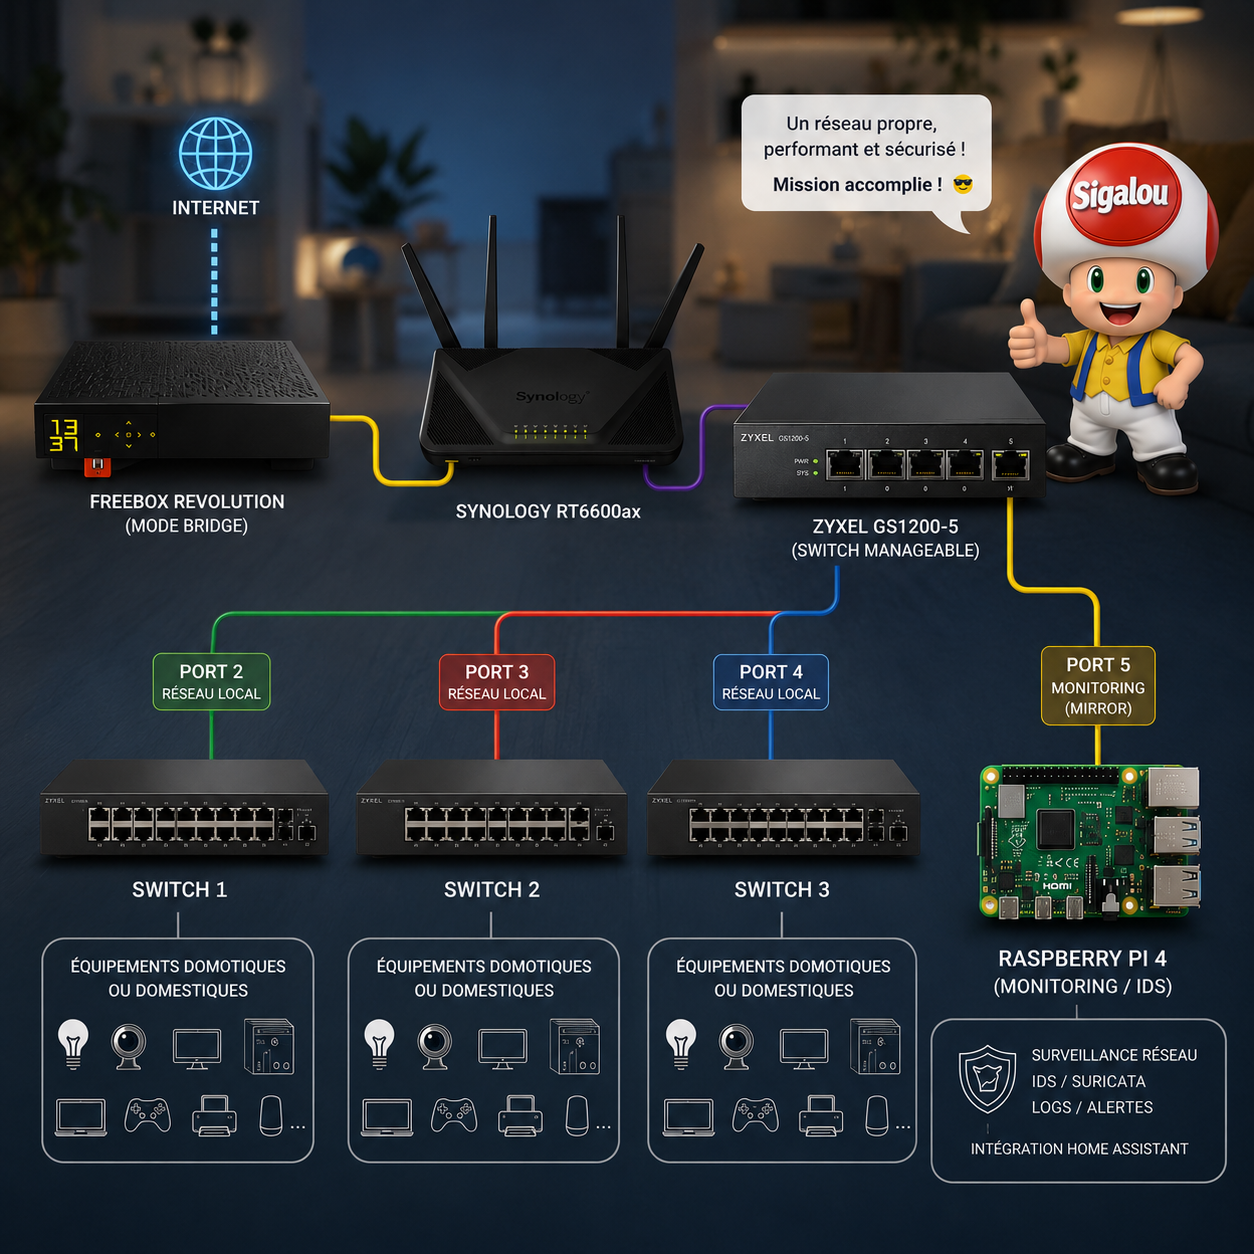
Paso mucho tiempo monitoreando, asegurando y entendiendo lo que está sucediendo en mi red doméstica. Entre la caja de Internet, el equipo expuesto involuntariamente y los escaneos permanentes de Internet, una vez me pregunté una cosa simple: ¿Mi IP pública se conoce como «ruidosa» o sospechosa en Internet?
Es decir, las herramientas maliciosas utilizan mi red (pc, NAS, router, HA, …) ??
Así es como me encontré GreyNoise, un servicio realmente interesante que permite saber si una dirección IP forma parte del «ruido» de Internet, es decir, si se observa en actividades de exploración, sondeo o tráfico malintencionado.
GreyNoise describe correctamente su enfoque como una forma de calificar el ruido de fondo de Internet y contextualizar una IP observada.
Y como a menudo conmigo, después de algunas pruebas, pensé: «Bueno, seguiría siendo conveniente tenerlo directamente en Home Assistant».
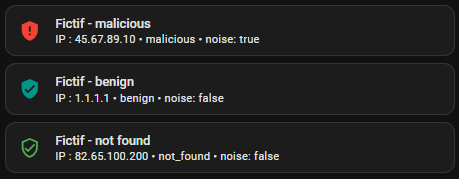
Inicialmente, pensé que haría algo muy simple con una petición HTTP clásica. Sobre el papel, parecía trivial. En la práctica, el método más obvio no funcionó para mí como esperaba. Así que cambié mi enfoque y finalmente cambié a un sensor de línea de comandos. En este artículo, les cuento todo esto paso a paso, ya que en realidad lo configuré en casa, con las tarjetas Lovelace para la pantalla final.
Leer más




 Spanish
 French
 English
 Chinese
 German