

Quand on utilise Home Assistant au quotidien, l’accès à distance devient très vite indispensable. Consulter un capteur, vérifier qu’une porte est bien fermée, recevoir une alerte ou piloter un équipement depuis son téléphone : ce sont des usages simples, mais qui changent vraiment la manière d’utiliser sa domotique.
Mais dès que l’on parle d’accès depuis l’extérieur, une question s’impose immédiatement : comment accéder à Home Assistant sans exposer inutilement son installation et son réseau domestique ?
C’est exactement le sujet de cet article. Je vous explique ce que j’ai activé, ce que j’ai volontairement refusé de mettre en place, et pourquoi j’ai finalement choisi une solution simple, sécurisée et que je peux maintenir sereinement.
🔐 Le problème : accéder à Home Assistant sans ouvrir sa maison
Home Assistant donne accès à beaucoup de choses : états des capteurs, automatisations, caméras, commandes, historiques et parfois des informations sensibles sur la maison.
Le rendre accessible depuis l’extérieur est donc pratique, mais cela demande de réfléchir à la sécurité. Ce n’est pas seulement une question de mot de passe : c’est aussi une question d’architecture réseau.
Ma règle est simple : je veux pouvoir accéder à Home Assistant, mais je ne veux pas que Home Assistant soit directement joignable depuis Internet.
Je ne veux pas non plus transformer ma box, mon serveur ou mon réseau domestique en cible potentielle parce que j’aurais ouvert un port sans vraiment maîtriser les conséquences.
☁️ J’ai activé Home Assistant Link
Pour l’accès distant, j’ai activé Home Assistant Link, anciennement appelé Asistente para el hogar en la nube et proposé par Nabu Casa.
C’est la solution que j’ai retenue parce qu’elle est simple à mettre en place, simple à utiliser et surtout simple à vivre dans le temps. Une fois activée, Home Assistant me fournit une URL sécurisée, que je peux utiliser depuis l’application mobile ou depuis un navigateur.
Je n’ai pas besoin de gérer un nom de domaine, un certificat SSL ou une configuration complexe de reverse proxy. L’accès distant est chiffré et passe par le service Nabu Casa, sans que mon installation Home Assistant soit directement joignable depuis Internet.
💰 Un service payant, mais pas seulement un accès distant
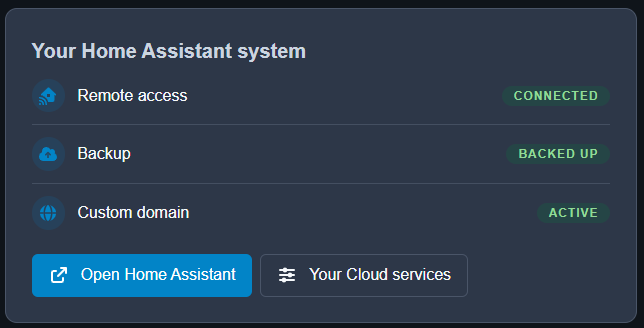
Il faut être clair : Home Assistant Link est un service payant. Chez moi, l’abonnement coûte 75 € par an.
Mais ce n’est pas uniquement un accès distant. Le pack comprend aussi :
- Les sauvegardes hors site.
- Le contrôle vocal avec Alexa et Google Home.
- Le traitement vocal, avec la reconnaissance et la synthèse vocale.
- Un streaming amélioré pour les caméras et les médias.
- Un support dédié aux fonctions Link.
- La possibilité de construire son propre assistant vocal privé.
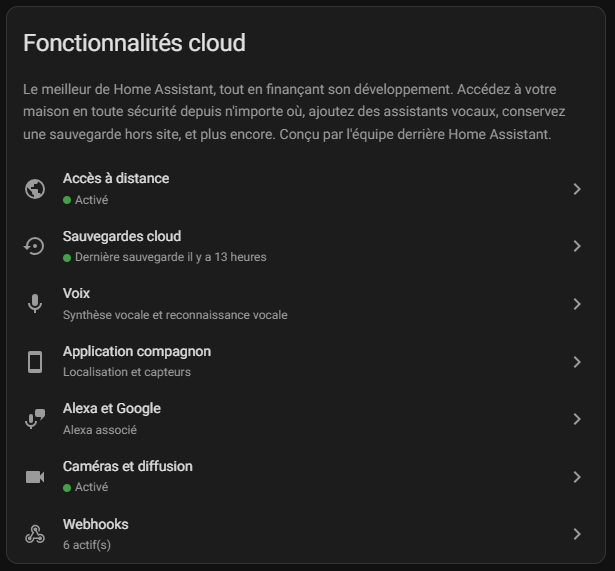
À l’origine, je l’avais pris principalement pour le lien avec Alexa. Finalement, j’utilise aussi les autres fonctions : les sauvegardes hors site, les backups, le streaming et le côté pratique de l’accès distant sécurisé.
Au fil du temps, je le vois aussi comme ma contribution au financement de Home Assistant et de son indépendance.
Nabu Casa précise que la majorité de ses bénéfices est reversée à la fondation derrière Home Assistant, l’Open Home Foundation. Le service est financé par les abonnements, sans capital-risque ni publicité.
C’est grâce à des personnes comme nous, abonnés Nabu Casa, que l’équipe peut proposer une expérience domotique accessible à tout le monde. Chaque abonnement Link finance l’Open Home Foundation, qui rémunère des développeurs à temps plein pour faire avancer le projet Home Assistant et préserver son indépendance. Aucun investissement privé, aucune publicité, aucune collecte de données.
Je n’ai donc pas seulement acheté un accès distant : je soutiens aussi un projet open source auquel je fais confiance et que j’utilise au quotidien.
🚫 Je n’expose pas Home Assistant avec une redirection de port
Sur les règles de mon serveur, aucune redirection de port ne pousse les requêtes entrantes vers Home Assistant.
Je n’ai donc pas ouvert le port 8123 de ma box vers Home Assistant. Je n’ai pas non plus créé de règle NAT qui rendrait directement accessible mon interface depuis l’extérieur.
C’est un choix volontaire. Ouvrir un port vers Home Assistant, c’est exposer la page de connexion à Internet. Même avec un mot de passe solide, cela augmente la surface d’attaque : des robots scannent en permanence les services exposés et tentent des connexions automatisées.
Et ce n’est pas seulement Home Assistant qui serait concerné. Une redirection de port mal pensée peut aussi exposer une partie du réseau domestique, selon la manière dont le serveur, la box et les règles de pare-feu sont configurés.
Je préfère ne rien exposer directement. Avec Home Assistant Link, mon installation établit une connexion sortante vers le relais Nabu Casa. Lorsque je me connecte depuis l’extérieur, la communication passe par ce relais, plutôt que par une règle de redirection sur ma box.
🧠 Ce que cela change concrètement
Concrètement, cela veut dire que :
- Je n’ai aucun port entrant redirigé vers Home Assistant.
- Je n’ai aucune adresse IP publique exposée directement par une règle de redirection.
- Je n’ai aucun certificat à renouveler manuellement.
- Je n’ai aucun reverse proxy à maintenir.
- Mon interface Home Assistant n’est pas directement visible depuis Internet.
🌐 J’ai abandonné le DNS inverse vers mon IP fixe
Avant de choisir Home Assistant Link, j’avais testé sérieusement une solution avec un DNS inverse vers mon adresse IP fixe. Mon fournisseur d’accès me permettait l’IP fixe et le DNS inverse.
L’idée était d’avoir un nom de domaine qui pointait vers mon IP fixe, puis de mettre en place un reverse proxy avec HTTPS pour accéder à Home Assistant de manière sécurisée.
C’est une approche tout à fait valable, et elle est souvent utilisée par les personnes qui veulent une URL personnalisée, comme home.mondomaine.fr par exemple.
Mais, honnêtement, cette solution ne me faisait pas confiance.
⚠️ Pourquoi j’ai abandonné cette piste
Entre le nom de domaine, le certificat Let’s Encrypt, le reverse proxy, les en-têtes X-Forwarded-For, les proxys de confiance et les mises à jour à suivre, je ne me sentais pas les épaules pour maintenir tout cela correctement dans le temps.
Je ne dis pas que c’est une mauvaise solution. Au contraire, elle peut être très intéressante si l’on est à l’aise avec l’administration d’un serveur, d’un reverse proxy et de la sécurité réseau.
Mais chez moi, je voulais une solution que je comprends bien, que je peux maintenir sans stress et qui ne me demande pas de surveiller en permanence une exposition Internet.
J’ai donc préféré abandonner cette piste plutôt que de garder une configuration que je ne maîtriserais pas suffisamment.
🔑 Les réglages que je garde en place
Même si l’accès distant passe par Home Assistant Link, la sécurité du compte reste essentielle.
Voici les règles que j’applique :
- Chaque utilisateur a son propre compte, avec un mot de passe unique.
- J’utilise la double authentification avec une application d’authentification.
- Je ne partage pas un compte administrateur entre plusieurs personnes.
- Je limite les droits des utilisateurs qui n’ont pas besoin d’administrer Home Assistant.
- Je garde mes installations, modules complémentaires et intégrations à jour.
- Je ne publie pas d’autres services de mon réseau local directement sur Internet.
🧩 Des comptes avec des droits limités
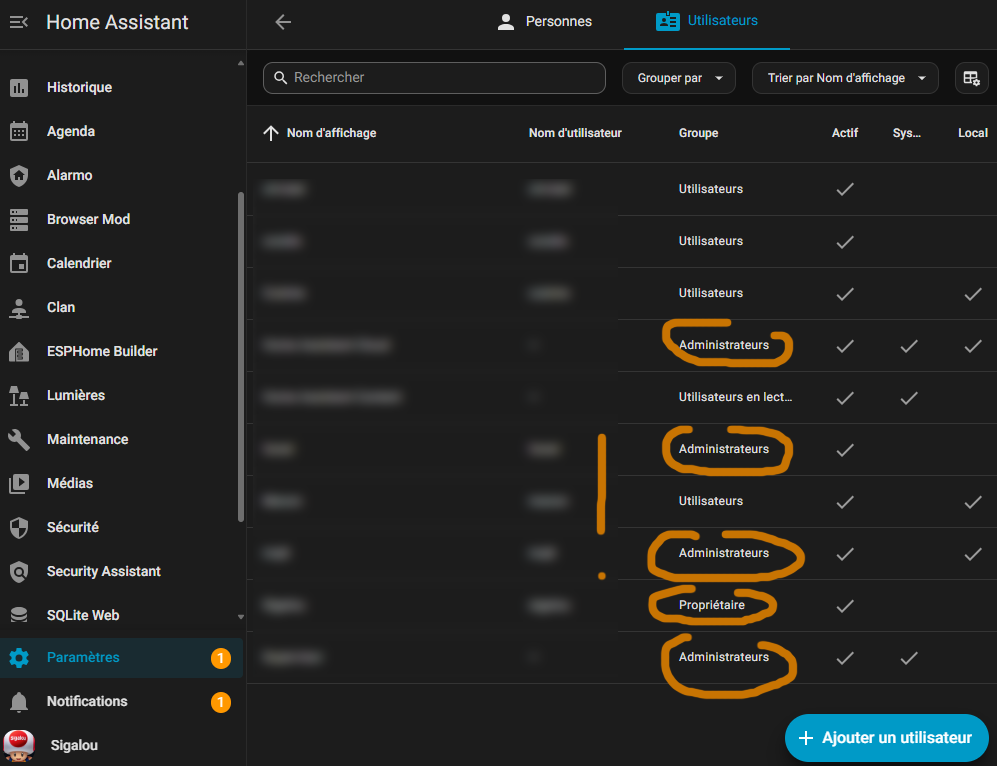
Je ne donne pas à tout le monde un compte administrateur. Chaque personne a un compte dédié, avec uniquement les droits nécessaires à son usage.
J’en profite pour limiter au maximum les droits. Il y avait bien trop de profil dans le groupe administrateurs.
Si quelqu’un doit seulement consulter quelques entités, il n’a pas besoin de pouvoir modifier la configuration, créer des automatisations ou accéder aux réglages système.
C’est un principe simple, mais très efficace : ne pas donner plus de droits que nécessaire. Principe du Zéro trust.
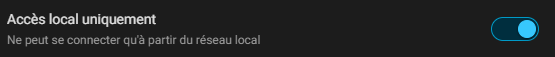
Quand un compte n’a pas besoin de se connecter à distance, je coche l’accès local uniquement.
🔐 La double authentification est indispensable
La double authentification est le réglage que je considère comme indispensable. Si mon mot de passe venait à fuiter ou à être réutilisé ailleurs, l’accès ne pourrait pas être validé sans le code généré par mon application d’authentification.
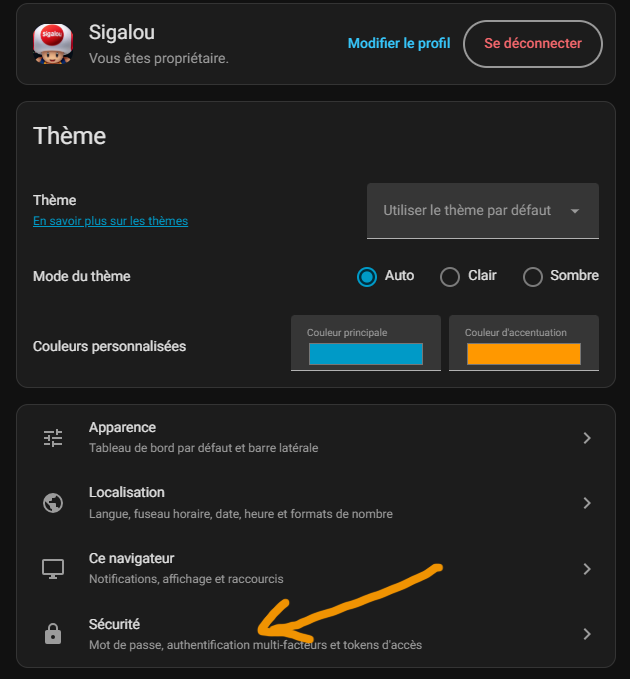
Dans Home Assistant, il suffit d’aller dans son profil utilisateur, puis dans l’onglet Seguridad. Dans la partie Modules d’authentification multi-facteur, je choisi Activar en Application d’authentification.
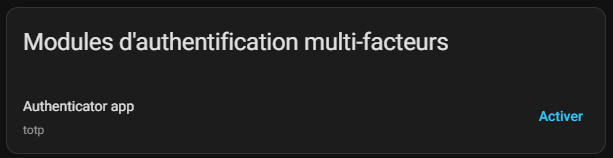
On scanne ensuite le QR code avec une application comme Microsoft Authentificator, Google Authenticator, 2FAS, … ou encore son gestionnaire de mot de passe s’il le fait, puis on valide avec le code à six chiffres.
C’est fait. L’écran n’est pas des plus intuitifs, mais la présence du bouton Désactiver confirme que la fonctionnalité est bien active.
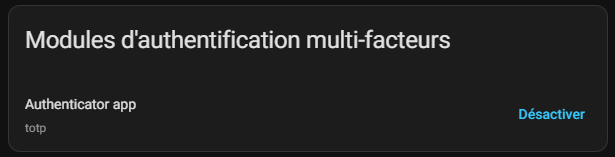
Il est important de faire cette opération pour chaque utilisateur ayant accès à Home Assistant. Un compte sans double authentification peut devenir le maillon faible de toute l’installation.
Je conseille aussi de conserver les codes de récupération dans un gestionnaire de mots de passe ou dans un endroit sûr. Ils sont indispensables si l’on perd son téléphone.
🎯 mi sentimiento
Honnêtement, je suis très content de ce choix. Je vais même dire rassuré.
Je n’ai pas cherché à faire la configuration la plus complexe possible. J’ai choisi la solution qui me semble la plus raisonnable pour mon usage : Home Assistant Link pour l’accès distant, aucune redirection de port vers Home Assistant et une sécurité renforcée au niveau du compte.
J’ai aussi accepté de laisser de côté le DNS inverse vers mon IP fixe. Ce n’était pas parce que la solution était mauvaise, mais parce que je ne me sentais pas suffisamment à l’aise pour l’administrer et la maintenir sereinement.
Pour moi, une bonne sécurité, c’est aussi une solution que l’on comprend, que l’on sait maintenir et que l’on n’a pas peur de regarder six mois plus tard.
🏁 Conclusión
Sécuriser un compte accessible de l’extérieur ne consiste pas seulement à choisir un bon mot de passe.
Il faut combiner plusieurs protections : double authentification, accès via un service sécurisé ou un VPN, absence de redirection de port inutile, mises à jour régulières et principe du moindre privilège.
Dans mon cas, Home Assistant Link coche toutes ces cases. Il me donne un accès distant simple, chiffré et facile à maintenir, sans exposer directement mon installation.
Et, cerise sur le gâteau, l’abonnement participe aussi au financement de Home Assistant et de son indépendance. Pour moi, c’est un choix à la fois pratique, sécurisé et cohérent avec ma vision de la domotique.
 Spanish
 French
 English
 Chinese
 German