

解释,先决条件
在这个反馈中,我用我的 DNS Reverse from Free 免费. 我想它更容易使用域名,但与免费提供的功能,域不是必不可少的。
在本页的其余部分,我将使用以下反向 DNS: sigalou.hd.free.fr. 请注意,此名称是一个示例,不存在。 出于安全原因,我在这里没有给出我实际使用的反向DNS。
我的本地网络上安装了 3 个 Jeedoms:
- Jeedom Master在192.168.0.100(主要生产Jeedom)
- Jeedom Slave,192.168.0.21(发展的次要 Jeedom)
- Jeedom加热于192.168.0.150(专门用于加热的Jeedom)
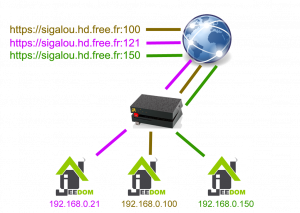
我的目标是通过HTTPS从外部访问3 Jeedoms。
例如:
- https://sigalou.hd.free.fr:100
- https://sigalou.hd.free.fr:121
- https://sigalou.hd.free.fr:150
在 Raspberry Pi OS 上生成证书
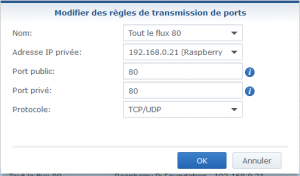
从端口 80 重定向所有流
在生成证书之前,您必须将整个流从端口 80 重定向到有关 Raspberry。
在路由器(或框)中,添加端口转发规则。
生成证书
你必须在SSH中连接。 (在本例中为192.168.0.21) Raspberry,然后启动:
替换 @ info 西加洛 , 通过您的反向 DNS 或适应您的域
sudo su cd /etc/ wget https://dl.eff.org/certbot-auto chmod a+x certbot-auto ./certbot-auto --apache -d sigalou.hd.free.fr
– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
恭喜! 您已成功启用 https://sigalou.hd.free.fr
– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
重新创建端口重定向
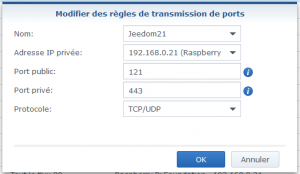
结果 , 结果
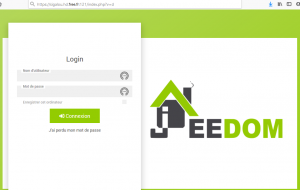
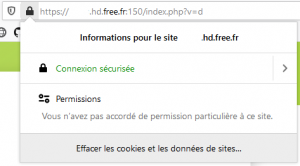
以及同一网络中的其他Jeedoms
更新 续订
sudo certbot 续订
在命令行上
root@maitre:/etc# sudo certbot 续订
将调试日志保存到 /var/log/letsencrypt/letsencrypt.log– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
处理 /etc/letsencrypt/renewal/peres.hd.free.fr.conf。
– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
更新现有证书 for peres.hd.free.fr
证书更新后重新加载 apache 服务器– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
恭喜,所有续约认证:
/etc/letsencrypt/live/peres.hd.free.fr/fullchain.pem
– – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – – –
参考文献,书目
- https://jeedomiser.fr/article/acceder-a-jeedom-depuis-lexterieur-et-en-https-avec-lets-encrypts-sur-son-raspberry-pi/
- https://easydomoticz.com/forum/viewtopic.php?t=4702&start=30
 Chinese
 French
 English
 Spanish
 German