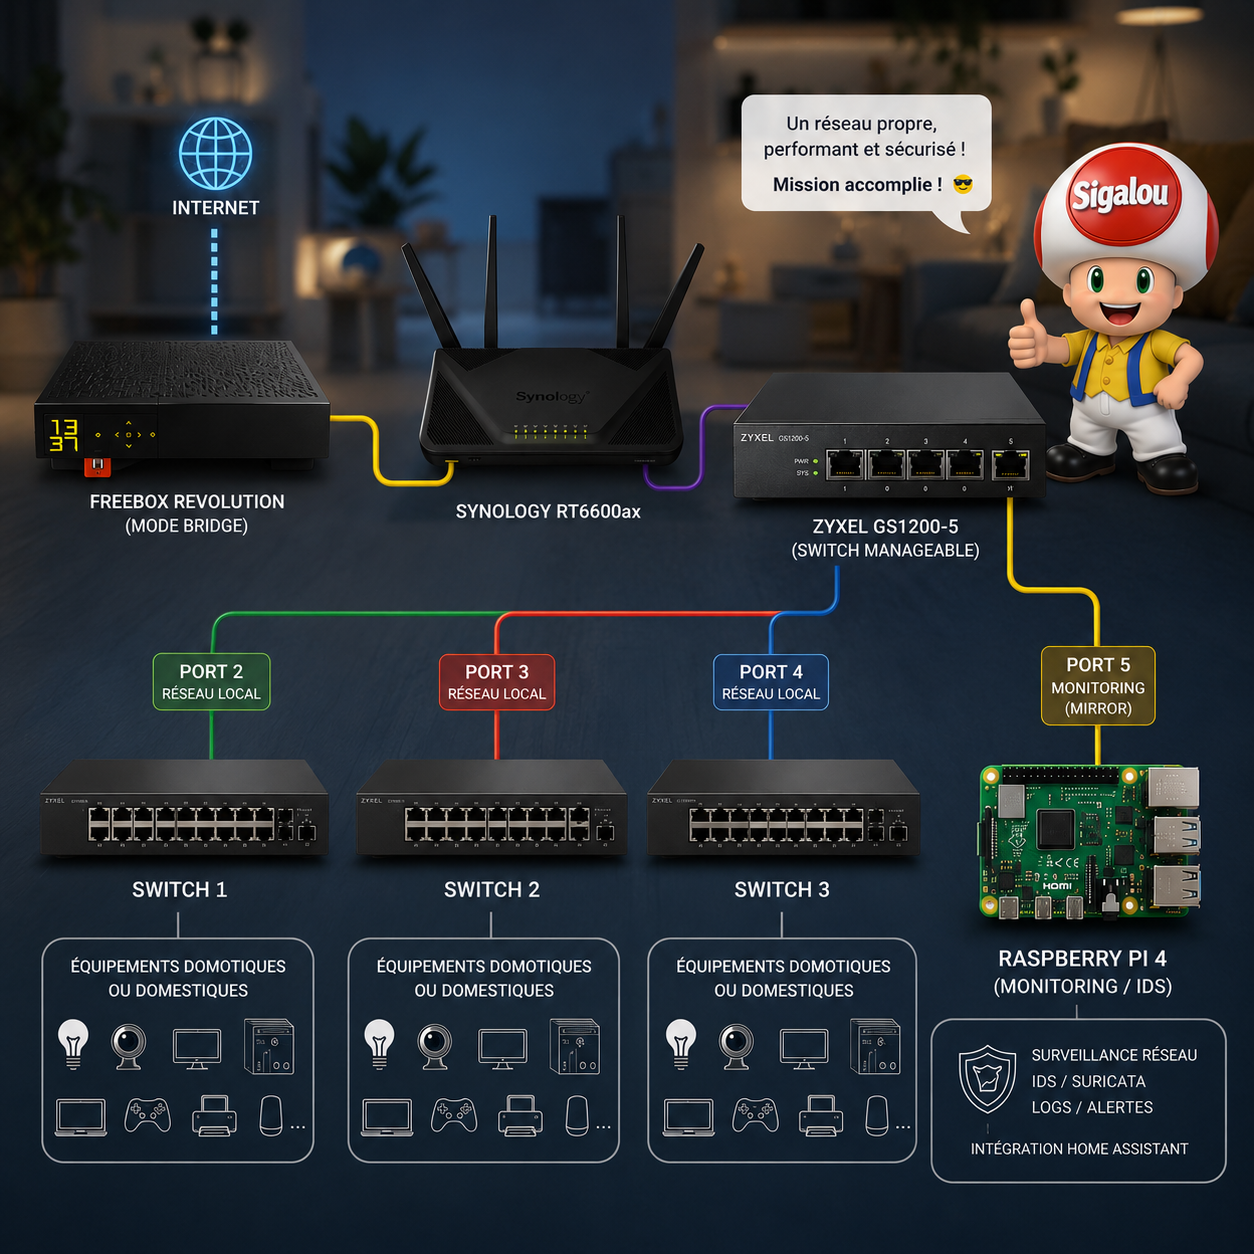
Ich überwache mein Heimnetzwerk mit Home Security Assistant

Die Sicherheit von Heimnetzwerken ist zu einem echten Problem geworden.

Zwischen vernetzten Objekten, Sprachassistenten, IP-Kameras, NAS, Smartphones und Heimautomation ähneln unsere lokalen Netzwerke zunehmend kleinen Unternehmensnetzwerken.

Und wir werden den Massenangriffen von Cyberkriminellen nicht entgehen.

Nach mehreren Jahren der Weiterentwicklung meiner Hausautomationsanlage wollte ich eine passive Netzwerküberwachungsschicht hinzufügen:

  • ohne die Leistung zu beeinträchtigen;
  • ohne den Verkehr zu verändern;
  • und ohne das Netz in eine Gasanlage umzuwandeln.

Weiterlesen

Ich überwache die Reputation meiner öffentlichen IP im Home Assistant

Ich verbringe viel Zeit damit, zu überwachen, zu sichern und zu verstehen, was in meinem Heimnetzwerk passiert. Zwischen der Internetbox, den unbeabsichtigt ausgestellten Geräten und den permanenten Scans aus dem Internet habe ich mich eines Tages gefragt: Ist meine öffentliche IP im Internet als „laut“ oder verdächtig bekannt?

Benutzen böswillige Tools mein Netzwerk (PC, NAS, Router, HA, …)?

So stieß ich auf GreyNoise, ein wirklich interessanter Dienst, mit dem festgestellt werden kann, ob eine IP-Adresse Teil des „Lärms“ des Internets ist, d. h. ob sie bei bösartigen Scan-, Umfrage- oder Traffic-Aktivitäten beobachtet wird.

GreyNoise beschreibt ihren Ansatz gerade als eine Möglichkeit, das Hintergrundrauschen des Internets zu beschreiben und eine beobachtete IP in einen Kontext zu stellen.

Und wie so oft bei mir, nach ein paar Tests, dachte ich mir: „Es wäre doch praktisch, dies direkt im Home Assistant zu haben.“

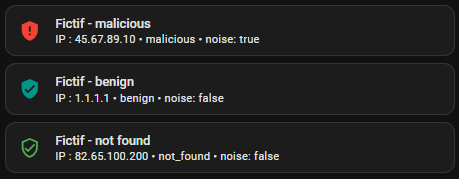
Anfangs dachte ich daran, mit einer klassischen HTTP-Anfrage etwas sehr Einfaches zu tun. Auf dem Papier sah es trivial aus. In der Praxis hat die offensichtlichste Methode bei mir nicht so funktioniert, wie ich es mir erhofft hatte. Also wechselte ich meinen Ansatz und ging schließlich zu einem Befehlszeilensensor. In diesem Artikel erzähle ich dir alles Schritt für Schritt, wie ich es tatsächlich zu Hause mit den Lovelace-Karten für die endgültige Anzeige eingerichtet habe.
Weiterlesen

Ich teste die Unerwünschtheit (Spam) meiner E-Mails

Ziel

Ich hatte einige Probleme mit der Konfiguration meiner E-Mail-Server.

Offensichtlich, um es einfach zu machen, mische ich eine Menge Dinge, einen Microsoft-Händler, Domain-Namen bei OVH und Hosting bei Ionos, irgendwann gibt es eine Konfigurationseinstellung, die blockiert.

Ich habe eine großartige Website entdeckt, die in Sekundenschnelle alles für mich überprüft und mir sagt, ob die DNS-Einstellungen konform sind, ob die SPF-, KDIM- und DMARC…-Konfigurationen fertig sind. Weiterlesen

Falscher Rubber Ducky, um zu erklären, warum Sie sich vor unbekannten USB-Sticks hüten sollten

Was ist mein Ziel?

Im Zusammenhang mit Schulungen für IT-Nutzer ist es von entscheidender Bedeutung, sie für die Risiken im Zusammenhang mit der Verwendung unbekannter USB-Sticks zu sensibilisieren.

Um den Geist zu prägen, ist eine praktische Demonstration oft wirksamer als eine bloße Rede. Aus diesem Grund möchte ich Programmieren eines USB-Sticks, der Schäden an einem Computer simulieren kann, um die damit verbundenen Gefahren konkret aufzuzeigen.

Nota : Auf Wunsch einiger von Ihnen schlage ich Ihnen vor, diesen gefälschten Schlüssel für Sie zu erstellen, damit Sie ihn in meinem Laden fertig, programmiert und einsatzbereit finden. Natürlich ist sie nicht gefährlich!! Lesen Sie weiter, um zu verstehen, was sie tut. Weiterlesen

Ich möchte auf die Gefahr unbekannter USB-Sticks aufmerksam machen

Mein Ziel

Im Zusammenhang mit Schulungen für IT-Nutzer ist es von entscheidender Bedeutung, sie für die Risiken im Zusammenhang mit der Verwendung unbekannter USB-Sticks zu sensibilisieren.

Um den Geist zu prägen, ist eine praktische Demonstration oft wirksamer als eine bloße Rede. Deshalb möchte ich mir einen USB-Stick besorgen, der Schäden an einem Computer simulieren kann, um die damit verbundenen Gefahren konkret aufzuzeigen.

Rubber Ducky sind USB-Sticks, die von Hackern verwendet werden, aber ihre Kosten sind oft unerschwinglich. Ich suche daher nach einer kostengünstigeren Lösung, um dieses Sensibilisierungsinstrument zu schaffen.

Zusammenfassend möchte ich eine erschwingliche Alternative zu Rubber Ducky finden, um die Nutzer für die Risiken im Zusammenhang mit der Verwendung unbekannter USB-Sticks zu sensibilisieren, indem ein USB-Stick verwendet wird, der Schäden an einem Computer simulieren kann. Weiterlesen

Ich blockiere den Ping seiner IP-Adresse (ICMP)

Um künftige Opfer im Internet zu identifizieren, versuchen Hacker ganz natürlich zu überprüfen, ob die IP existiert und ob sich dahinter ein Gerät befindet.

Der einfachste Weg, dies zu überprüfen, ist ein Ping der IP-Adresse.

Ich habe eine feste IP Free und bin ein potenzielles Opfer, wenn ich entdeckt werde. Dies hängt auch von den Portweiterleitungen ab, die ich auf meinem Router einrichten werde (wenn ich meine IP-Kameras von außen abrufen möchte, auf Home Assistant, Jeedom zugreifen, wenn ich meine Website hoste, …) Weiterlesen

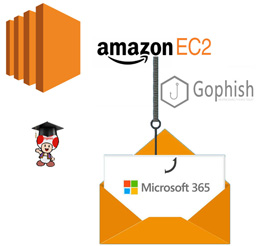
Starten einer Phishing-Simulation für Lernzwecke auf einem Microsoft 365 Tenant mit Gophish

Mein Ziel

Um die Nutzer des von mir verwendeten Microsoft 365 zu sensibilisieren, habe ich nach Möglichkeiten gesucht, eine Phishing-Kampagne zu erstellen, um sie „einzufangen“ und eine Schulung zu diesem Thema auszulösen.

Präventionsbotschaften und digitale Hygienekampagnen reichen nicht aus, es bedarf konkreter Fakten, um das Bewusstsein zu schärfen. Weiterlesen

Ich richte meinen Passwort-Manager auf allen meinen Computern und Smartphones ein

Edit: Bitte beachten Sie, dass seit der Abfassung dieser Seite eine andere Lösung geschrieben wurde, die Informationen hier jedoch weiterhin gültig sind:

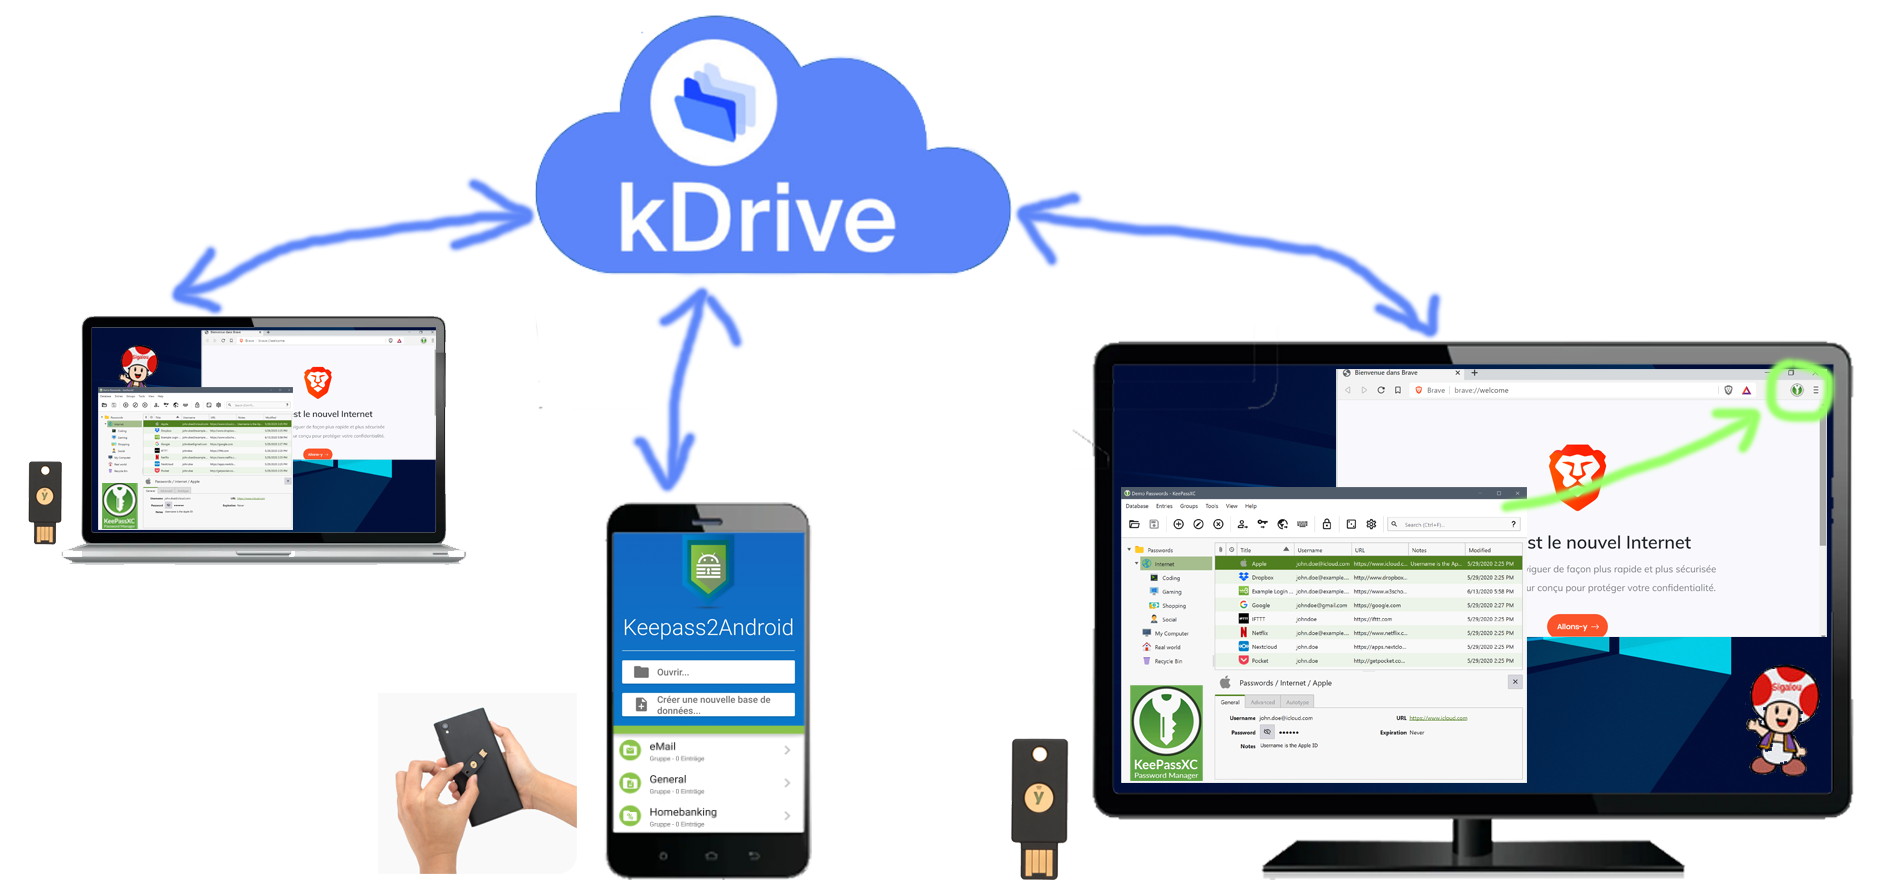
Ich habe mich für KeepassXC + Keepass2Android mit Yubikey-Authentifizierung entschieden

Mein Lastenheft

  • Wählen Sie einen kostenlosen und sicheren Passwort-Manager (noch besser ANSSI-zertifiziert)
  • Ermöglichen Sie das sofortige Teilen von Passwortänderungen auf allen meinen Geräten, einschließlich Smartphone, um Dateireplikationen zu vermeiden
  • Verwenden Sie keine proprietären (nicht open source) Lösungen, die meine Daten irgendwo auf der Welt hosten könnten
  • Kein super starkes Öffnungspasswort mit 30 Sonderzeichen, das fünfmal täglich eingegeben werden muss
  • Sicheres Öffnen der Datenbank mit einem einzigen Yubikey auf allen Geräten
  • Wenn das Yubikey verloren geht oder kaputt geht, haben Sie eine Backup-Lösung
  • Dass der Nutzer im Browser kein Login oder Passwort eingeben muss und noch besser, dass die doppelte Authentifizierung auf Basis von TOTP (zeitbasiertes Einmalpasswort) nach dem gleichen Prinzip berechnet und ergänzt wird.
  • Dass neue Logins/Passwörter einfach in der Datenbank hinzugefügt und Aktualisierungen in der Datenbank erkannt und korrigiert werden.

Weiterlesen